 Maestro
Hola a todos. El 21 de septiembre de 2010, Twitter sufrió un incidente de seguridad en su interfaz web relacionado con código JavaScript ejecutado mediante el evento onMouseOver. El fallo permitió generar ventanas emergentes, redirecciones y publicaciones automáticas al pasar el cursor sobre determinados tweets. El error es particularmente desagradable, ya que se basa en el evento «mouseover», es decir, ventanas emergentes y sitios web de terceros pueden abrir solo con mover el mouse sobre el enlace.
Segun Mashable el defecto utiliza una función de JavaScript llamada onMouseOver que crea un evento cuando el ratón pasa sobre un trozo de texto. En algunos casos el fallo lanza simples ventanas pop-up, en otros redirecciona a los usuarios a otros sitios (incluidos los sitios porno), y también usa una combinación con bloques de color, que cubre toda la interfaz de Twitter.
Durante el incidente, el problema afectaba principalmente a la interfaz web de Twitter. Esta recomendación fue válida solo mientras el fallo permaneció activo; Twitter corrigió la vulnerabilidad ese mismo día.
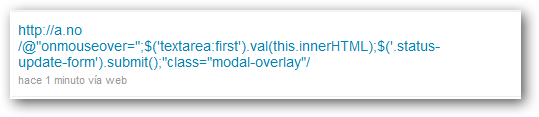
Aqui un ejemplo de un tweet que lanza un pop-up si mueve el ratón sobre él:
Aqui una muestra de un Tweet malicioso creado automaticamente por el bug:
Fuente: Mashable
